Pontos principais
- Dispositivos supervisionados dão controle administrativo total sobre configurações, aplicativos e políticas de segurança, ideais para exigências rígidas de governança e segurança.
- Dispositivos não supervisionados oferecem mais flexibilidade e autonomia ao usuário, o que serve para BYOD ou uso pessoal, mas deixam pouco controle para a TI e elevam os riscos de segurança em ambientes gerenciados.
- A implementação exige ferramentas de gerenciamento de endpoints, como Apple Configurator 2, Apple Business/School Manager ou uma solução de MDM no iOS, e o Android Enterprise para um controle equivalente em dispositivos Android.
Dispositivos supervisionados dão aos administradores de TI controle total sobre configurações, segurança e aplicativos por meio do MDM. Já os dispositivos não supervisionados dão mais liberdade aos usuários, mas deixam a TI com pouco poder de imposição. A escolha certa depende de o dispositivo ser corporativo ou pessoal e de quanto controle o ambiente exige. Essa diferença, que parece pequena, pesa muito na forma como você gerencia e protege sua frota móvel, com impacto na produtividade, na proteção de dados e na conformidade como um todo. Vamos desvendar esse mistério e mostrar como a escolha certa pode fortalecer sua empresa.
Prefere um guia em vídeo? Assista ao vídeo Diferenças entre dispositivos supervisionados e não supervisionados para um resumo visual.
Imponha políticas nos dispositivos supervisionados com eficácia.
Dispositivos supervisionados e não supervisionados: qual é a diferença?
O gerenciamento de dispositivos móveis (MDM) separa dispositivos “supervisionados” e “não supervisionados” pelo nível de controle administrativo obtido com a supervisão do dispositivo. Dispositivos supervisionados permitem controle granular sobre configurações, segurança e gerenciamento de aplicativos, o que os torna ideais para ambientes corporativos ou educacionais que exigem controles de segurança mais rígidos.
Já os dispositivos não supervisionados não têm esse mesmo nível de supervisão e oferecem controle limitado, sendo mais adequados a cenários de BYOD, em que a autonomia do usuário tem valor. Entender essa diferença é essencial para escolher a abordagem de MDM certa.
Supervisão de dispositivos iOS e Android
Supervisionar dispositivos iOS dá aos administradores controle granular sobre configurações, políticas e restrições do dispositivo. Isso reforça a segurança e a proteção de dados e garante o alinhamento com as diretrizes da organização.
O gerenciamento de aplicativos também fica mais simples, com instalações, atualizações e configurações sem atrito. A segurança aumenta com recursos como a desativação de funcionalidades de risco e a exigência de senhas fortes. O Apple Business Manager ou o School Manager agiliza a inscrição dos dispositivos e abre opções de personalização para atender a necessidades específicas de experiência do usuário. Em contrapartida, dispositivos iOS não supervisionados não têm esse nível de controle, o que dificulta a imposição de políticas de segurança, o gerenciamento de aplicativos e a personalização da experiência.
Embora o Android não tenha exatamente o conceito de “modo supervisionado”, ele entrega benefícios equivalentes com os perfis de trabalho Enterprise e os modos de dispositivo totalmente gerenciado, muitas vezes chamados de modo Android enterprise. Entre eles estão: isolar os dados de trabalho em um perfil separado, gerenciar o dispositivo de forma granular dentro desse perfil, recursos de segurança reforçados como ações remotas e controle de aplicativos, e flexibilidade para personalizar ainda mais a solução.
Os detalhes de implementação variam, mas supervisionar dispositivos iOS e Android traz vantagens parecidas: mais controle, segurança reforçada e gerenciamento simplificado. Por isso, são boas opções para empresas e outros contextos em que o gerenciamento de dispositivos é prioridade. No restante deste artigo, vamos aprofundar as especificidades da supervisão de dispositivos iOS e explorar as ferramentas e técnicas à disposição dos administradores.
Recursos e funcionalidades dos dispositivos supervisionados
A escolha entre o modo supervisionado e o não supervisionado depende das necessidades e prioridades de cada empresa. Para instituições de ensino e empresas que buscam controle rigoroso sobre o uso e a segurança dos dispositivos, o modo supervisionado é a melhor opção.
Essa abordagem permite que as equipes de TI imponham políticas, restrinjam conteúdo e gerenciem aplicativos com eficácia. Já empresas com políticas de BYOD ou que valorizam a flexibilidade do usuário devem optar pelo modo não supervisionado, equilibrando controle e autonomia individual.
Para pequenas empresas com recursos de TI limitados, o modo não supervisionado com inscrição básica em MDM entrega as funcionalidades essenciais de gerenciamento sem complexidade extra. Já grandes empresas com infraestrutura de TI complexa podem combinar o modo supervisionado com uma solução de MDM robusta para gerenciamento e segurança completos.
- Modo de aplicativo único/Modo quiosque: bloqueia o dispositivo em um único aplicativo ou em um conjunto restrito deles, ideal para casos como sistemas de ponto de venda ou quiosques de informação.
- Proxy HTTP global: permite filtrar e monitorar todo o tráfego web dos dispositivos supervisionados.
- Filtro de conteúdo web: dá controle granular sobre quais sites e conteúdos ficam acessíveis.
- Restrições de dados móveis: impede que aplicativos específicos usem dados móveis, ajudando a controlar o consumo.
- Instalação silenciosa de aplicativos: instala ou atualiza aplicativos sem interação do usuário, garantindo que os dispositivos tenham o software mais recente.
- Bloqueio da remoção de aplicativos: impede que os usuários excluam aplicativos pré-instalados ou gerenciados.
- Desativação do iMessage e do FaceTime: controla recursos de comunicação para limitar distrações ou uso indevido.
- Restrições avançadas: aplica restrições adicionais, como desativar o AirDrop, limitar o acesso à App Store e gerenciar outras configurações do dispositivo.
Dispositivos supervisionados e não supervisionados
Os dispositivos não supervisionados são o estado padrão da maioria dos aparelhos iOS. Eles dão mais liberdade e flexibilidade aos usuários, mas menos controle aos administradores. Entre os recursos disponíveis para dispositivos não supervisionados, estão:
- Gerenciamento padrão do dispositivo: recursos básicos como bloqueio e limpeza remotos continuam possíveis por meio de um MDM.
- Aplicativos instalados pelo usuário: os usuários podem baixar e instalar aplicativos da App Store livremente.
- Personalização: os usuários podem personalizar configurações, planos de fundo e organização dos aplicativos.
- Acesso total aos recursos: todos os recursos e funções nativos do iOS ficam disponíveis sem restrições.
Vantagens e desvantagens de usar dispositivos supervisionados e não supervisionados
Dispositivos supervisionados, como os usados por um usuário do Android enterprise, oferecem às organizações alto grau de controle e segurança. Permitem adaptar os aparelhos a casos de uso específicos e simplificar o gerenciamento, além de impedir alterações não autorizadas. Esse controle maior, porém, custa liberdade e personalização ao usuário, o que os torna menos indicados para uso pessoal. Também podem exigir configuração adicional.
Já os dispositivos não supervisionados dão mais flexibilidade e uma experiência mais familiar, sendo melhores para ambientes pessoais e de BYOD. Mas essa liberdade maior significa controle limitado para os administradores e menos segurança para dados sensíveis, o que pode exigir medidas de segurança adicionais em ambientes corporativos.
Simplifique o gerenciamento de dispositivos móveis com o NinjaOne MDM
NinjaOne MDM é a solução completa para gerenciar dispositivos móveis no trabalho. A plataforma simplifica o gerenciamento de dispositivos iOS e Android e oferece medidas de segurança reforçadas, como bloqueio/limpeza remotos e exigência de senha. Com NinjaOne MDM, você garante a conformidade com as políticas da empresa, automatiza tarefas rotineiras como atualizações de software e obtém informações valiosas sobre a saúde e o inventário dos dispositivos.
Essa solução tudo-em-um economiza tempo das equipes de TI, reduz o risco de vazamento de dados e aumenta a produtividade ao manter os dispositivos sempre atualizados e funcionando bem. Assuma o controle do seu ecossistema móvel com NinjaOne MDM e descubra outro nível de eficiência e segurança.
Casos de uso: supervisionado ou não supervisionado
O gerenciamento de dispositivos móveis (MDM) separa dispositivos “supervisionados” e “não supervisionados” pelo nível de controle administrativo que permitem. Os supervisionados são ideais para ambientes que precisam de controle rígido, como:
- dispositivos corporativos em que segurança e imposição de políticas são prioridade
- iPads fornecidos por escolas, bloqueados em aplicativos educacionais e com filtragem de conteúdo
- dispositivos em quiosques que exibem apenas informações específicas ou executam uma única tarefa
Os dispositivos não supervisionados oferecem mais flexibilidade e se encaixam melhor em cenários como:
- dispositivos pessoais usados em programas de BYOD (traga seu próprio dispositivo);
- pequenas empresas com recursos de TI limitados que precisam de gerenciamento básico;
- dispositivos do próprio funcionário, em que o uso pessoal convive com as tarefas de trabalho.
Políticas de segurança na supervisão por MDM
Em ambientes supervisionados, comuns em dispositivos corporativos como os em modo supervisionado iOS com MDM, os administradores têm controle amplo. Isso possibilita o gerenciamento remoto, incluindo bloquear ou limpar o dispositivo, restringir aplicativos ou recursos e aplicar políticas de senha mais fortes. A supervisão também reforça a segurança ao impedir mudanças não autorizadas no sistema e bloquear aplicativos não aprovados.
Já os dispositivos não supervisionados, em geral de propriedade do funcionário, dão mais controle ao usuário, inclusive a possibilidade de remover perfis de gerenciamento e eventualmente contornar configurações de segurança. Essa flexibilidade traz mais riscos, como vazamento de dados, exposição a softwares sem patches e erros causados pelo usuário. No fim, a escolha entre dispositivos supervisionados e não supervisionados depende do caso de uso, de quem é o dono do aparelho e do equilíbrio desejado entre segurança e autonomia.
Como configurar um dispositivo supervisionado
A. Passos para configurar dispositivos como supervisionados:
1. Preparação: tenha um dispositivo macOS compatível e baixe o Apple Configurator 2 na App Store.
2. Conexão: conecte ao computador, com um cabo USB, o dispositivo que deseja supervisionar.
3. Apple Configurator 2:
- Abra o Apple Configurator 2 e selecione o dispositivo conectado.
- Escolha “Preparar” e selecione “Configuração manual”.
- Marque “Supervisionar dispositivos” e “Permitir que os dispositivos sejam pareados com outros computadores”.
- Se quiser, faça a inscrição em uma solução de MDM (gerenciamento de dispositivos móveis).
- Siga os demais passos no Apple Configurator 2 para concluir o processo.
B. Quais são os métodos de configuração não supervisionada?
Não existem métodos diretos de configuração “não supervisionada” no sentido de configurar um dispositivo sem supervisão. Ainda assim, alguns recursos e restrições de um dispositivo supervisionado podem ser ajustados ou removidos pela solução de MDM ou pelo Apple Configurator 2.
C. Ferramentas necessárias:
- Apple Configurator 2: necessário para supervisionar dispositivos e gerenciar diversas configurações.
- Apple Business Manager/Apple School Manager: opcional, mas recomendado para um gerenciamento eficiente, sobretudo em implantações maiores.
- Solução de gerenciamento de dispositivos móveis (MDM): opcional, mas útil para gerenciar e configurar remotamente dispositivos supervisionados.
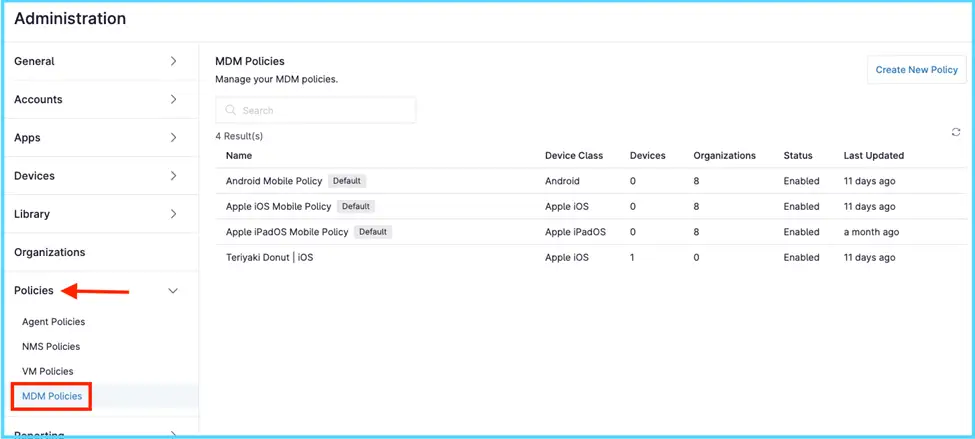
NinjaOne MDM se integra aos dispositivos supervisionados ao:
- Simplificar inscrição e configuração: facilita adicionar dispositivos e aplicar configurações.
- Reforçar a segurança: oferece gerenciamento robusto de aplicativos, políticas de segurança e solução remota de problemas.
- Fornecer monitoramento e relatórios em tempo real: permite acompanhar o status e a conformidade dos dispositivos.
- Aplicar restrições do modo supervisionado: impõe políticas mais rígidas e aumenta a segurança.
- Integrar-se ao Apple Business/School Manager: simplifica a inscrição e o gerenciamento em ambientes corporativos ou educacionais.
Essa integração completa dá aos administradores mais controle, segurança e eficiência no gerenciamento de dispositivos supervisionados.
Assista a este breve guia em vídeo: “Dispositivos supervisionados e não supervisionados: qual é a diferença?”.
Gerencie seus dispositivos supervisionados com ferramentas de MDM poderosas
Principais diferenças na configuração de dispositivos supervisionados e não supervisionados
Os modos supervisionado e não supervisionado propõem abordagens distintas de configuração, cada uma com recursos e implicações próprios. O modo supervisionado, que exige o Apple Configurator 2 e muitas vezes uma solução de MDM, oferece amplo controle sobre configurações, restrições e aplicativos. Por isso é ideal para ambientes que priorizam políticas rígidas de uso e segurança, como escolas ou empresas. Já o modo não supervisionado dá mais flexibilidade ao usuário e combina mais com uso pessoal ou cenários de BYOD. A configuração é mais simples e há menos restrições, o que se encaixa em ambientes que valorizam autonomia e personalização.
Recomendações de supervisão para diferentes necessidades corporativas
A escolha entre o modo supervisionado e o não supervisionado depende das necessidades e prioridades de cada empresa. Para instituições de ensino e empresas que buscam controle rigoroso sobre o uso e a segurança dos dispositivos, o modo supervisionado é a melhor opção. Já empresas com políticas de BYOD ou que valorizam a flexibilidade do usuário devem optar pelo modo não supervisionado, equilibrando controle e autonomia individual.
Para pequenas empresas com recursos de TI limitados, o modo não supervisionado com inscrição básica em MDM entrega as funcionalidades essenciais de gerenciamento sem complexidade excessiva. Já grandes empresas com infraestrutura de TI complexa podem combinar o modo supervisionado com uma solução de MDM robusta para gerenciamento e segurança completos.
Imponha políticas nos dispositivos supervisionados com eficácia.
Temas relacionados: