
Pontos principais
- A implementação de EDR reforça a segurança de endpoint ao detectar, investigar e responder a ameaças em tempo real.
- O planejamento é essencial: faça uma avaliação de riscos, defina metas e alinhe a implementação de EDR ao orçamento e aos recursos disponíveis.
- Escolher a solução de EDR certa exige avaliar escalabilidade, integração com SIEM e outras ferramentas de segurança, além do suporte do fornecedor.
- Uma implementação bem-sucedida envolve a distribuição dos agentes, a configuração de políticas e o monitoramento contínuo com ajustes para ganhar precisão.
- A manutenção contínua — aplicar patches nos agentes, refinar alertas e monitorar a integridade — ajuda a manter a eficácia da solução de EDR diante de ameaças cibernéticas em constante evolução.
A implementação de EDR (endpoint detection and response) é uma ferramenta de defesa em camadas, parte integrante da sua estrutura de cibersegurança. Consiste em implementar um software de EDR, que ajuda a monitorar, detectar e responder aos crescentes ataques cibernéticos voltados a endpoints, como ransomware e malware sem arquivo. Isso fortalece suas defesas de cibersegurança, acelera a resposta a incidentes e reduz o risco de violações de dados .
Este guia completo apresenta uma visão geral da implementação de EDR e aborda conceitos-chave, estratégias e boas práticas para que as organizações reforcem suas defesas contra os crimes cibernéticos mais recentes .
Você também pode acompanhar o processo passo a passo no nosso vídeo: Uma introdução à implementação de EDR.
Fortaleça o gerenciamento de endpoints com NinjaOne, que unifica RMM e backup em uma só plataforma e integra-se a soluções de EDR para sustentar uma estratégia de segurança em camadas.
Lista de verificação rápida para implementar EDR
Fase | Tarefa crítica | Objetivo principal |
| Planejamento | Identificar exclusões de SQL e desenvolvimento | Evitar travamentos do sistema e bloqueios por “falsos positivos”. |
| Aquisição | Decidir: DIY ou MDR | Garantir monitoramento 24 horas por dia, 7 dias por semana, quando a equipe interna é reduzida. |
| Piloto | Implementação em modo “somente auditoria” | Mapear o comportamento normal antes de aplicar bloqueios. |
| Integração | Sincronização com o provedor de identidade (Entra ID) | Habilitar “Re-MFA” automática para ameaças de alto risco. |
| Resposta | Definir protocolos de isolamento | Dar autonomia à equipe para isolar hosts sem esperar aprovação. |
O que é EDR?
O software de EDR detecta e neutraliza ameaças no nível do endpoint. Diferentemente do antivírus tradicional, que depende de detecção por assinaturas, o EDR combina análise comportamental, heurística e aprendizado de máquina para detectar e responder a ameaças em tempo real.
Ao monitorar endpoints em busca de sinais de comportamento malicioso, as soluções de EDR ajudam as organizações a detectar e neutralizar ameaças rapidamente, reduzindo o risco de qualquer vulnerabilidade de segurança em um endpoint protegido.
Por que o software de EDR é importante?
A implementação de EDR reduz os riscos criados por agentes de ameaça que usam técnicas cada vez mais complexas e criativas para comprometer dados e sistemas corporativos. De ataques de ransomware a violações de dados, as organizações enfrentam uma série de ameaças cibernéticas com consequências devastadoras. Por isso, soluções robustas de segurança de endpoint, capazes de detectar e responder a essas ameaças antes que causem danos significativos, são indispensáveis.
Dados recentes do setor mostram o tamanho do risco. O relatório The State of Ransomware 2026, da Sophosp, apontou que 56% dos ataques de ransomware conseguiram criptografar dados, e apenas uma em cada três organizações menores conseguiu deter um ataque antes da criptografia. O mesmo relatório indicou um resgate mediano de US$ 769.000 e um custo médio de recuperação de US$ 1,7 milhão. Esses números deixam claro o valor da detecção proativa baseada em comportamento que o EDR oferece.
Etapas para planejar a implementação de EDR
1. Avalie as necessidades de segurança da organização
Antes de iniciar a implementação de EDR, avalie as necessidades e as metas de segurança da organização. Faça uma avaliação de riscos detalhada para identificar possíveis vulnerabilidades e priorizar os pontos de atenção. Ao entender os requisitos específicos de segurança, dá para adaptar a estratégia de implementação de EDR e tratar as ameaças mais urgentes de forma eficaz.
2. Defina metas claras
Seja melhorar a detecção de ameaças, reduzir o tempo de resposta a incidentes ou fortalecer a postura geral de cibersegurança, um roadmap claro orienta a implementação e garante alinhamento com as prioridades da organização.
3. Conheça seu orçamento de TI
O orçamento e o planejamento de recursos também são aspectos centrais do planejamento da implementação de EDR. Investir em soluções robustas de cibersegurança é fundamental, mas vale equilibrar custo e eficácia.
Avaliar as restrições do orçamento de TI e a disponibilidade de recursos ajuda a tomar decisões bem fundamentadas na escolha das soluções de EDR e na alocação de recursos para a implementação e a manutenção contínua.
Não ative tudo para a empresa inteira de uma vez. Use uma abordagem em fases:
- Fase 1 (descoberta): instale os agentes em modo “somente auditoria” para ver o que está em execução sem bloquear nada.
- Fase 2 (piloto): ative o modo de aplicação para a equipe de TI e os usuários avançados.
- Fase 3 (geral): expanda para o restante da organização, departamento por departamento.
O que observar em uma solução de EDR
Na escolha de uma solução de EDR, vários fatores precisam ser considerados para garantir que ela atenda às necessidades e aos requisitos específicos da organização. Entre eles estão a capacidade de detecção, a escalabilidade, a facilidade de integração e as opções de suporte. Além disso, considerar a reputação do fornecedor, o reconhecimento no setor e as avaliações de clientes ajuda a tomar uma decisão bem fundamentada
Comparação entre fornecedores de EDR
Muitas soluções de EDR compartilham funcionalidades essenciais semelhantes, mas podem diferir em recursos, preços e opções de suporte. Ao avaliar vários fornecedores, fazer uma avaliação de risco de fornecedores e analisar as ofertas, você identifica a solução que melhor se alinha às necessidades e às restrições orçamentárias da organização.
Decisão operacional: DIY ou MDR
Avalie se há equipe suficiente para um EDR gerenciado internamente (DIY) ou se é melhor contratar MDR (Managed Detection and Response). Se sua equipe não consegue investigar um alerta de alta severidade em até 30 minutos, 24 horas por dia, 7 dias por semana, considere um serviço gerenciado em que o fornecedor monitora o console por você.
Lista de verificação para comparar fornecedores de EDR
Alguns pontos a observar na decisão:
- Escalabilidade: à medida que a organização cresce e evolui, as necessidades de cibersegurança mudam, então escolha uma solução que acompanhe o negócio.
- Integração: garantir integração fluida com as ferramentas e plataformas de segurança já em uso maximiza a eficácia do software de EDR.
- Suporte: avaliar o suporte do fornecedor, incluindo treinamento, suporte técnico e atualizações, ajuda a garantir uma implementação tranquila e uma manutenção contínua sem sobressaltos.
Preparação para a implementação
Avalie a infraestrutura de TI existente
É preciso identificar possíveis problemas de compatibilidade ou lacunas de cobertura. Uma auditoria detalhada dos endpoints, das redes e dos aplicativos ajuda a garantir uma implementação tranquila e reduz o risco de interrupções.
Monte uma equipe dedicada à implementação de EDR
Essa equipe deve reunir pessoas com experiência em cibersegurança, operações de TI e gerenciamento de endpoints, capazes de acompanhar a implementação do início ao fim. Definir papéis e responsabilidades claros dentro da equipe ajuda a garantir responsabilização e a agilizar o processo.
Prepare os dispositivos protegidos pelo EDR
Tenha atenção redobrada ao preparar um endpoint para a implementação do EDR: confirme se ele atende aos requisitos mínimos de sistema para executar o agente e aplique as atualizações de software ou os patches necessários para garantir a compatibilidade.
Além disso, configurar os endpoints para se comunicarem com o console central de gerenciamento do software de EDR e definir políticas de monitoramento e alertas ajuda a garantir detecção e resposta eficazes a ameaças.
Integração do EDR com SIEM e outras ferramentas de segurança
Garanta a compatibilidade com outras ferramentas de segurança
Antes de implementar o EDR, confirme se o software escolhido é compatível com outras ferramentas e plataformas de segurança, como sistemas de Security Information and Event Management (SIEM), appliances de segurança de rede e soluções de gerenciamento de endpoints.
Ao integrar o EDR aos fluxos de resposta a incidentes e a outras fontes de telemetria de segurança, as organizações ganham mais visibilidade sobre possíveis ameaças e agilizam os processos de resposta.
Uso dos dados de EDR em inteligência e análise de ameaças
Ao agregar e analisar dados dos endpoints de toda a organização, as soluções de EDR revelam informações valiosas sobre ameaças emergentes, padrões de ataque e vulnerabilidades. Essa inteligência de ameaças orienta políticas de segurança, prioriza investimentos e fortalece a postura geral de cibersegurança.
Dica profissional: integração centrada em identidade
As boas práticas atuais incluem conectar o EDR diretamente ao provedor de identidade (por exemplo, Microsoft Entra ID / Azure AD). Se um endpoint for sinalizado como “alto risco”, o EDR pode acionar automaticamente uma nova solicitação de MFA ou suspender a sessão de login do usuário em todos os sistemas até que a ameaça seja eliminada. Essa abordagem de “confiança zero” impede o movimento lateral mesmo quando as credenciais já foram comprometidas.
Coordenar a implementação de EDR com a estratégia de segurança da organização garante alinhamento com objetivos e prioridades mais amplos. Isso significa integrar os planos de implementação às políticas de segurança vigentes, aos procedimentos de resposta a incidentes e às estruturas de gerenciamento de riscos de TI.
Processo de implementação de EDR
Os detalhes variam de fornecedor para fornecedor, mas a abordagem central é a mesma: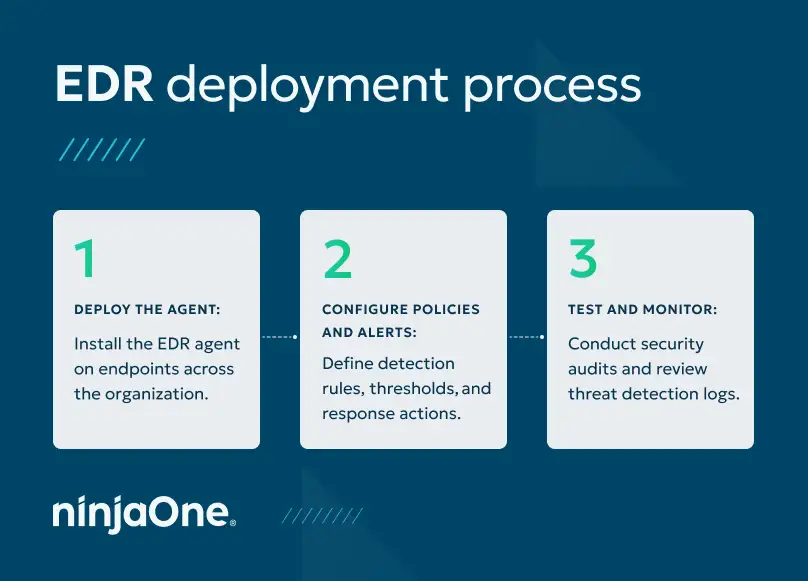
1. Instale o agente
: a instalação envolve agentes de software leves, que monitoram a atividade do endpoint em tempo real e se comunicam com o console central de gerenciamento para dar visibilidade sobre possíveis ameaças. Dependendo do ambiente, a instalação dos agentes pode exigir mudanças na rede para permitir o fluxo de dados de telemetria, seja para sistemas internos de gerenciamento, seja para plataformas SaaS externas.
Observação: essa abordagem está alinhada às orientações federais. O guia #StopRansomware da CISA recomenda que as organizações usem listas de permissão de aplicativos e soluções de EDR em todos os ativos, de modo que apenas softwares autorizados possam ser executados e os não autorizados sejam bloqueados.
2. Configure políticas e alertas
Defina regras de detecção, limites e ações de resposta de acordo com os requisitos de segurança e a tolerância a risco da organização.
Ao personalizar políticas e alertas de EDR conforme as ameaças e os vetores de ataque específicos, as organizações aumentam a precisão da detecção e reduzem os falsos positivos.
3. Teste e monitore:
faça auditorias de segurança periódicas, revise os logs de detecção de ameaças e teste os procedimentos de resposta a incidentes para confirmar que a solução de EDR funciona como esperado.
Com monitoramento e testes contínuos, as organizações identificam e corrigem problemas ou lacunas de cobertura antes que agentes de ameaça possam explorá-los.
Gerenciamento e manutenção do EDR
Aplique patches em todos os agentes de EDR
Atualizações regulares e gerenciamento de patches dos agentes de EDR são importantes para garantir desempenho ideal e proteção contra ameaças emergentes. Isso significa manter em dia as atualizações de software, os patches de segurança e os feeds de inteligência de ameaças do fornecedor. Ao atualizar os agentes nos endpoints com frequência, as organizações garantem os recursos e as proteções de segurança mais recentes para enfrentar ameaças em evolução.
Ajuste fino de alertas e procedimentos de resposta
Revise e refine as políticas e os alertas de EDR com base no retorno de analistas de segurança, equipes de resposta a incidentes e fontes de inteligência de ameaças. Com otimização contínua dos alertas e dos procedimentos de resposta, as organizações aumentam a precisão da detecção e reduzem o tempo de resposta a incidentes de segurança.
Ação crítica: defina protocolos de isolamento
Se o EDR detectar ransomware, quem está autorizado a clicar em “Isolar dispositivo”? Documente esses playbooks de resposta a incidentes desde cedo, para que a equipe de segurança aja com decisão e contenha a violação sem esperar aprovação executiva no meio de uma crise.
Monitoramento da integridade dos agentes de EDR
Uma implementação eficaz de EDR inclui monitorar a integridade e o desempenho dos agentes distribuídos pela organização, identificar possíveis problemas ou anomalias e agir para corrigi-los. Com monitoramento proativo e otimização da integridade dos agentes, as organizações ajudam a garantir que a solução de EDR continue operando bem e entregando visibilidade dos endpoints e detecção de ameaças.
Proteja seus ambientes gerenciados contra ransomware com uma solução completa de EDR e gerenciamento de endpoints.
Proteja os ambientes que você gerencia contra ransomware com uma solução completa de EDR e gerenciamento de endpoints.
Proteja seus endpoints com a estratégia certa de implementação de EDR
Ao seguir as etapas deste guia, as organizações conseguem escolher e implementar soluções de EDR que atendem às suas necessidades e aos seus objetivos de segurança, fortalecendo a postura de cibersegurança e a proteção contra ameaças emergentes.
NinjaOne complementa as soluções de EDR com ferramentas de monitoramento e gerenciamento remoto, permitindo um gerenciamento mais completo dos endpoints e do próprio EDR.
Se já quiser dar o próximo passo, solicite um orçamento gratuito , faça um teste grátis de 14 dias ou veja uma demonstração.






